


Аналитическая компания Chainalysis подробно рассказала о том, как хакеры украли с криптовалютной биржи Bybit $1,46 млрд, и раскрыла схемы отмывания средств, использованные северокорейской группировкой Lazarus.
Как произошла крупнейшая кража в истории криптобирж
21 февраля биржа Bybit подверглась масштабной хакерской атаке, в результате которой было похищено $1,46 млрд в Ethereum и других токенах. Платформа безопасности Blockaid назвала этот взлом крупнейшим в истории криптобирж, а известный блокчейн-исследователь ZachXBT указал, что за атакой стоит северокорейская хак-группа Lazarus.
24 февраля Chainalysis опубликовала отчет, в котором детально описала механизм взлома. В документе компания подчеркнула, что хакеры использовали проверенные схемы, характерные для атак, связанных с Северной Кореей. В частности, применялись методы социальной инженерии и сложные схемы отмывания украденных активов.
Как именно хакеры взломали Bybit: поэтапный разбор
По данным Chainalysis, атака началась с фишинговой кампании, направленной на сотрудников, подписывающих транзакции в холодных кошельках Bybit. Получив доступ к интерфейсу биржи, злоумышленники заменили контракт управления мультиподписью на вредоносную версию, что позволило им проводить несанкционированные переводы средств.
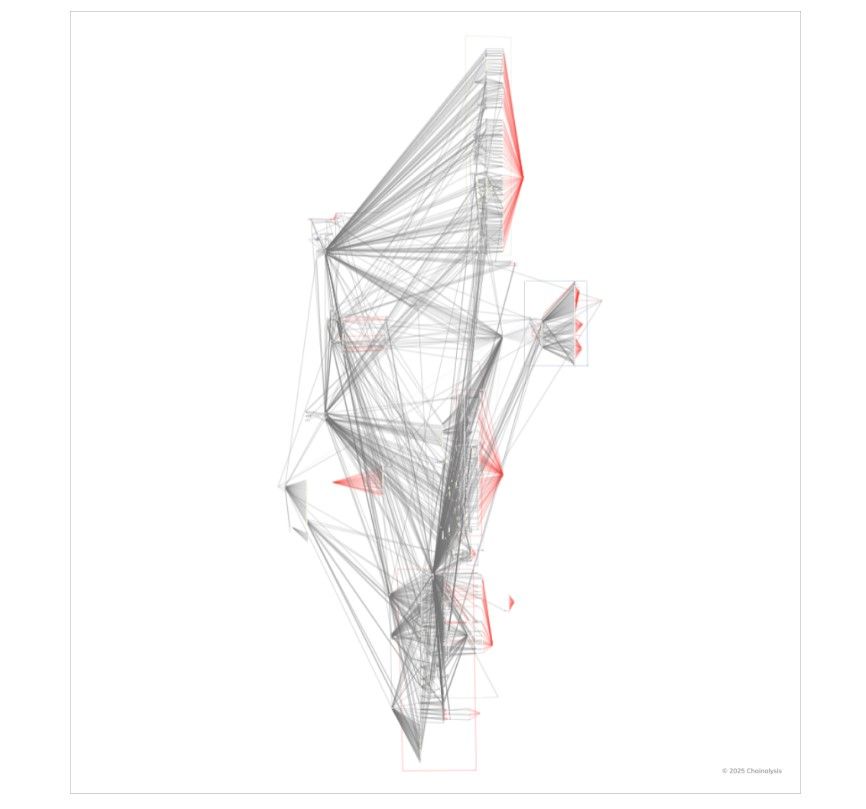
Затем хакеры перехватили обычную транзакцию из холодного Ethereum-кошелька Bybit в горячий и перенаправили около 401 тысяч ETH (эквивалент $1,46 млрд) на свои адреса. Чтобы скрыть следы, похищенные средства были разделены между множеством промежуточных кошельков, что является стандартной тактикой для усложнения отслеживания.
«Украденные активы были распределены через сложную сеть промежуточных адресов. Такая стратегия часто используется для запутывания следов и затруднения работы аналитиков блокчейна», — отметили в Chainalysis.
После этого хакеры конвертировали часть украденных ETH в другие активы, включая Bitcoin и Dai. Для этого они использовали децентрализованные биржи (DEX), кроссчейн-мосты и сервисы мгновенного обмена без процедуры верификации (KYC), что позволило перемещать средства между разными блокчейн-сетями.
На данный момент большая часть украденных активов остается на нескольких адресах без движения. Chainalysis считает, что это осознанная тактика Lazarus:
«Задерживая процесс отмывания, они стремятся переждать период повышенного внимания, который неизбежно следует за громкими взломами», — говорится в отчете.
Заморожено $40 млн украденных средств
Несмотря на попытки хакеров скрыть похищенные активы, прозрачность блокчейна позволяет отслеживать их перемещения. Благодаря совместной работе с партнерами по отрасли Chainalysis уже помогла заморозить более $40 млн из похищенных средств. Компания продолжит сотрудничество с государственными и частными структурами, чтобы вернуть как можно больше активов.
В комментарии Cointelegraph компания отметила, что этот инцидент подчеркивает необходимость инвестиций в превентивные меры безопасности. Также важна прозрачность в вопросе защиты средств пользователей:
«Биржам необходимо четко объяснять регуляторам и пользователям, какие механизмы они используют для обеспечения безопасности клиентских активов», — заявили в Chainalysis.
Компания также подчеркнула, что тесное сотрудничество между государственным и частным секторами помогает более эффективно бороться с подобными атаками.