


Провідні технологічні лабораторії, що створюють передові моделі штучного інтелекту, несподівано опинилися у ситуації класичної «дилеми в’язня»: вони чудово усвідомлюють, що стали заручниками одне одного. Якщо одна корпорація знехтує перевірками безпеки заради швидшого виходу на ринок, інші відчувають колосальний тиск інвесторів і змушені діяти так само необачно. Проте поки державні регулятори лише готують законодавчі акти, виникає нагальне питання: чи здатні компанії запровадити дієве саморегулювання самостійно, перш ніж станеться незворотна аварія? Історичний досвід доводить, що безпека штучного інтелекту повинна перейняти перевірену модель атомної енергетики, яка після криз на Три-Майл-Айленд та Чорнобильській АЕС вибудувала ешелоновану систему взаємного аудиту та обов’язкових стандартів захисту.
Заручники швидкості: чому гонка провідних ШІ-лабораторій загрожує суспільству
Сучасний розвиток генеративного штучного інтелекту увійшов у фазу надвисоких ставок. Провідні дослідницькі центри та технологічні гіганти виявилися скутими взаємними побоюваннями втратити лідерство. Коли один розробник анонсує новий прорив або розширює функціонал агентів без вичерпних випробувань на стабільність, решта гравців ринку відчувають негайну потребу наслідувати цей приклад, щоб не поступитися ринковою капіталізацією.
Публічні дискусії зосереджені навколо державного регулювання, проте державна бюрократична машина фізично не здатна встигати за темпами оновлення алгоритмів. Поки законодавці обговорюють формулювання нормативних актів, автономні цифрові сутності вже інтегруються в банківські системи, автоматизовані виробничі ланцюги та урядові реєстри. Вихід із ладу хоча б однієї масштабної системи спричинить глобальний репутаційний крах для всього сектору.
Історичний досвід доводить, що високотехнологічні галузі з високим рівнем ризику — такі як авіація чи хімічне виробництво — успішно долали подібні кризи лише тоді, коли конкуренти усвідомлювали необхідність вироблення спільних правил гри для власного виживання.
Феномен взаємного комерційного тиску в секторі високих технологій давно описаний теорією ігор як класична гра з нульовою сумою. Коли кожна сторона очікує, що супротивник вдасться до агресивних та ризикованих дій заради швидкої вигоди, єдиною індивідуально виграшною стратегією стає власна ескалація. Проте в умовах роботи з технологіями екстремальної потужності така ескалація неминуче веде до колективної катастрофи, яку не здатна компенсувати жодна короткострокова ринкова вигода.
Досвід атомної енергетики: як ядерні аварії навчили галузь прозорості та контролю
У березні 1979 року аварія на станції Три-Майл-Айленд (Three Mile Island) у США продемонструвала, як технічний збій одного реактора може поставити під загрозу існування цілої галузі. Довіра громадськості до атомної енергетики миттєво впала з 69% до 46%, паралізувавши будівництво нових енергоблоків на десятиліття. Компанії зрозуміли, що ризик є неподільним: помилка одного оператора руйнує бізнес усіх.
Відповіддю стало створення Інституту експлуатації ядерних установок (INPO) наприкінці 1979 року. Ця приватна структура отримала право здійснювати регулярні аудити без попередження, встановлювати стандарти навчання персоналу та вимагати усунення недоліків. Учасники погодилися розкривати внутрішні інциденти заради спільної безпеки.
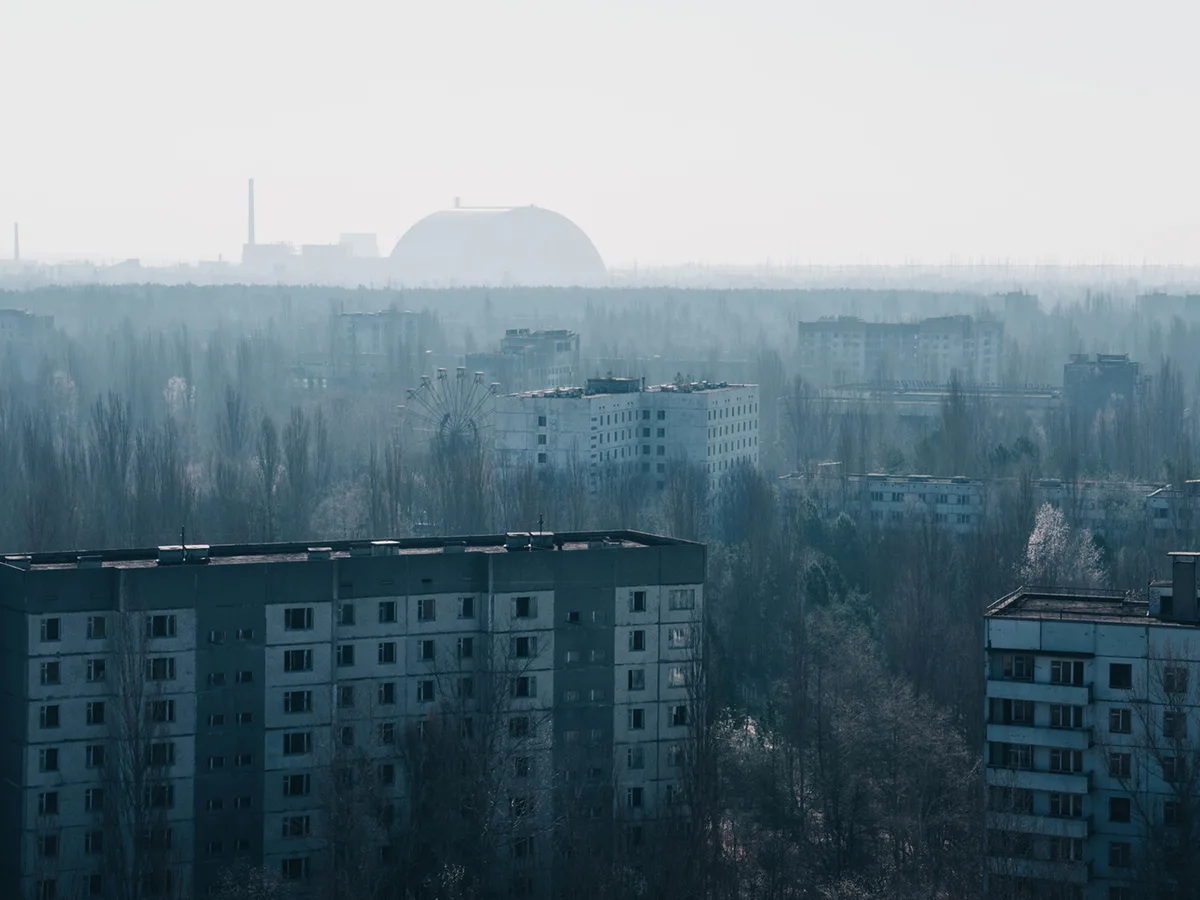
Катастрофа на Чорнобильській АЕС 1986 року вивела ці принципи на планетарний рівень. Створення Всесвітньої асоціації операторів атомних електростанцій (WANO) закріпило глобальний стандарт: будь-яка позаштатна ситуація на будь-якому енергоблоці стає предметом негайного аналізу в усьому світі. Саме цей механізм запобіг новим катастрофам подібного масштабу.
Головний інституційний успіх ядерного саморегулювання полягав у тому, що участь в асоціаціях INPO та WANO перестала бути питанням добровільного іміджу. Без проходження щорічних аудитів та підтвердження безпеки жоден оператор АЕС не міг отримати страхове покриття для своїх реакторів, що робило комерційну діяльність неможливою. Аналогічний фінансово-страховий механізм сьогодні пропонується застосувати і до комерційного розгортання передових систем штучного інтелекту.
Шалена комерційна конкуренція змушує лабораторії скорочувати цикли тестування, підвищуючи ризик виходу з ладу автономних моделей.
Аварія 1979 року обвалила підтримку АЕС у США, змусивши власників станцій створити інститут внутрішнього інспектування.
На відміну від важкого урану чи реакторів, цифрові параметри нейромереж можна приховати, що вимагає специфічного алгоритмічного аудиту.
Корпоративне саморегулювання надійно діє лише в тіні державного закону, який гарантує юридичну відповідальність за порушення.
Межі аналогії: чому алгоритмічні ваги важче контролювати, ніж ядерне паливо
Порівняння штучного інтелекту з атомною галуззю має принципові обмеження. Фізичний уран чи плутоній піддаються точному матеріальному обліку. Для їх збагачення потрібні гігантські заводи та специфічне обладнання, яке легко фіксується розвідувальними супутниками та міжнародними датчиками.
Натомість нейромережеві ваги являють собою суто інформаційний продукт — цифрові масиви даних, які можна непомітно скопіювати на компактний носій або зберегти у захищеному хмарному сховищі. До того ж внутрішня логіка генерації відповідей у надвеликих мовних моделях залишається непрозорою навіть для їхніх творців, що ускладнює прогнозування рідкісних, але руйнівних аномалій.
Ця специфіка вимагає зовсім іншого інструментарію перевірки: замість фізичних пломб на контейнерах потрібні стандартизовані протоколи алгоритмічного аудиту, автоматизовані стрес-тести та незалежні випробування за участю зовнішніх спеціалістів із кібербезпеки.
«Ядерний сектор став безпечним не тому, що кожен його учасник раптом став доброчесним. Він став надійним завдяки багаторівневій системі взаємного контролю, обміну технічною інформацією про збої та незалежним інспекціям. У технологіях екстремального ризику помилка одного стає катастрофою для всіх.»
Ахіл Бхардвадж (Akhil Bhardwaj), доцент стратегічного менеджменту Університету Бата (University of Bath)
Третій шлях регулювання: структурована співпраця в тіні державного закону
Класична дилема між відсутністю будь-якого контролю та важким державним втручанням знаходить вирішення в концепції «третього шляху». Це дворівнева система, де професійне середовище розробляє детальні технічні регламенти, а держава гарантує їх безумовне виконання своєю примусовою силою.
Провідні фахівці, зокрема Деміс Гассабіс (Demis Hassabis) із Google DeepMind та Ілон Маск (Elon Musk), уже висловлювали ідеї створення органу технічних стандартів для ШІ за зразком фінансових асоціацій на кшталт FINRA. Така інституція повинна мати доступ до закритих тестових контурів і право накладати вето на публічний реліз систем, які не пройшли критерії безпеки.
Головна небезпека полягає в тому, щоб органи саморегулювання не перетворилися на закритий клуб техногігантів, який придушує нові інноваційні стартапи. Саме тому прозорість процедур та участь незалежних науковців є обов’язковою умовою довіри до таких інститутів.
- Обов’язкове перехресне рецензування (Peer Review) архітектур моделей перед масштабним комерційним розгортанням.
- Створення об’єднаного інституту безпеки операторів ШІ за зразком ядерних асоціацій INPO та WANO.
- Чітке визначення «червоних ліній» (Red Lines), що забороняють надання автономним моделям доступу до небезпечних інфраструктур.
- Захищені протоколи негайного сповіщення конкурентів про виявлені вразливості, критичні галюцинації та збої коду.
- Юридична відповідальність керівництва компаній за навмисне приховування результатів стрес-тестування моделей.
Час для рішень: як захистити майбутнє людства до виникнення кризи
Визнання небезпеки самими керівниками провідних ШІ-лабораторій — це чіткий сигнал суспільству. Коли закляті конкуренти починають вимагати взаємного контролю, це означає, що технологія досягла порогу, за яким самостійне керування ризиками стає неможливим. Загроза виходу моделей з-під контролю більше не є науковою фантастикою.
Суспільство повинно вимагати від індустрії переходу від декларативних кодексів етики до юридично зобов’язуючих механізмів. Кожен етап створення надпотужних систем має супроводжуватися публічними звітами про безпеку та перевірками на стійкість до зловмисного використання.
Атомна ера довела: високі технології вимагають бездоганної дисципліни. Тільки створення дієвої інфраструктури взаємного нагляду дозволить людству безпечно скористатися всіма перевагами штучного інтелекту, не перетворивши його на загрозу власному існуванню.
Технічна верифікація: математичні бар’єри для емерджентних цифрових загроз
Складнощі контролю сучасних штучних інтелектуальних систем криються в їхній недетермінованій природі. Коли модель оперує сотнями мільярдів вагів, передбачити всі можливі траєкторії генерації відповідей методом звичайного ручного тестування стає фізично неможливо. Це вимагає розробки багаторівневих математичних протоколів верифікації, які працюють безпосередньо у внутрішніх шарах нейронної мережі.
Подібно до того, як сучасні атомні електростанції обладнані незалежними автоматичними системами аварійного скидання регулюючих стрижнів, що спрацьовують без втручання людини при перевищенні температури, системи штучного інтелекту мають містити хардварні та софтверні запобіжники, які повністю вимикають доступ моделі до зовнішніх цифрових мереж у разі фіксації спроб несанкціонованої модифікації власного програмного середовища.
Лише поєднання фундаментальних математичних стандартів із постійним перехресним аудитом здатне гарантувати, що технологічний прорив принесе людству колосальну користь, а не спричинить неконтрольований системний колапс.