


Каждый из нас хотя бы раз в жизни напряженно вглядывался в размытое изображение, пытаясь разглядеть велосипед или автобус среди пикселей, или мучительно вводил искривленные буквы, чтобы доказать, что он не робот. Эти надоедливые тесты, известные как капча, долгие годы были главным щитом интернета от спама и ботов.
Однако стремительное развитие искусственного интеллекта (AI) ставит под сомнение саму идею таких проверок. Если нейросети уже научились решать самые сложные головоломки быстрее и точнее людей, значит ли это, что эпоха капчи подходит к концу? В этой статье мы разберем, почему классические тесты на «человечность» больше не работают, и как сайты будут защищаться от ботов в ближайшем будущем.
Что такое капча и зачем она нужна?
Капча (CAPTCHA) — это аббревиатура от «Completely Automated Public Turing test to tell Computers and Humans Apart», что переводится как «Полностью автоматизированный публичный тест Тьюринга для различия компьютеров и людей». Проще говоря, это своеобразный цифровой фильтр, призванный отсеивать автоматизированные программы (ботов) от живых пользователей.
В конце 90-х, когда интернет только набирал обороты, эта задача казалась простой: то, что легко дается человеку (чтение текста или распознавание объектов), было невероятно сложно для машины. Первые капчи представляли собой искаженные буквы и цифры, которые программы распознавания текста того времени не могли «прочитать». Это позволяло блокировать массовые атаки на формы регистрации, комментарии и покупку товаров.
Эволюция головоломок: от текста до «велосипедов»
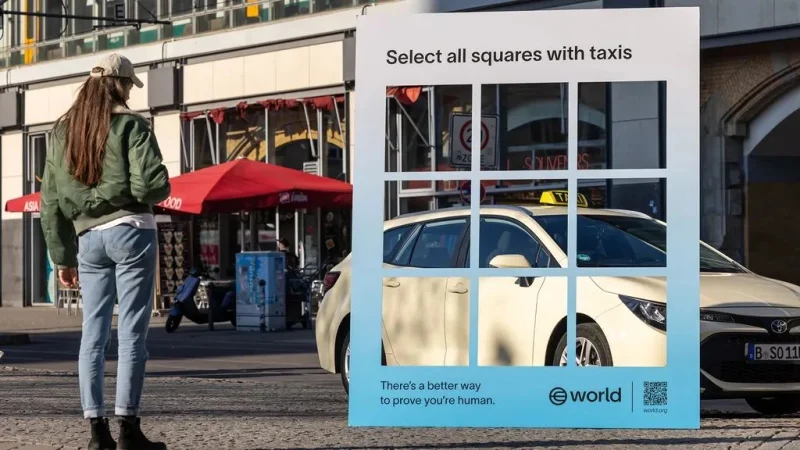
Шли годы, и софт для распознавания текста становился умнее. Искаженные символы перестали быть преградой. Тогда разработчики пошли на хитрость и создали reCAPTCHA (сервис, который позже купила Google). Вместо букв пользователям предлагали выделять на фотографиях из Google Street View определенные объекты: светофоры, переходы или лестницы.
В 2014 году появилась версия reCAPTCHA v2 — та самая, где нужно просто поставить галочку в чекбоксе «Я не робот». Система анализировала не столько правильность ответа, сколько поведение пользователя: как он двигает мышкой, как взаимодействует со страницей, какую скорость набора текста использует. Если поведение казалось подозрительным, на экране тут же возникала сетка с фотографиями для дополнительной проверки.
Создатели были уверены: распознавание объектов в «грязных» реальных фото — это уникальный человеческий навык, который машинам долго не покорится.
Как искусственный интеллект взломал систему
К сожалению, эта уверенность оказалась ошибочной. Уже в 2016 году исследователи доказали, что недорогие модели глубокого обучения могут решать reCAPTCHA с точностью около 70%. А к 2024 году ситуация стала критической.
Ученые из Швейцарской высшей технической школы Цюриха (ETH Zurich) создали нейросеть, которая стала проходить тест reCAPTCHAv2 со 100% точностью. Она не просто распознавала объекты на картинках, но и имитировала движения человеческой мыши, чтобы обмануть систему поведенческого анализа.
Более того, в 2026 году эксперты по кибербезопасности заявили, что современные инструменты на базе AI способны даже пропускать этап с картинками, просто имитируя «естественное» поведение браузера.
Ключевая мысль эксперта:
«Когда и головоломка, и поведенческий слой могут быть взломаны инструментами, работающими на обычном ноутбуке, фундаментальная идея капчи — наличие задач, доступных людям и недоступных машинам — перестает существовать.»
Новые методы защиты: жизнь без головоломок
Значит ли 100%-й взлом, что капчи мертвы? Формально — нет. Более современные версии, такие как reCAPTCHA v3, hCAPTCHA и Cloudflare Turnstile, уже отказались от публичных головоломок.
Они работают «за кулисами» и оценивают риск автоматически. Нейросеть на стороне сервера анализирует десятки факторов за долю секунды:
- Историю IP-адреса (не было ли с него слишком много запросов);
- Куки-файлы и историю браузера пользователя;
- Траекторию движения курсора и тайминг кликов;
- Наличие «человеческих» ошибок или идеальную точность действий.
Такие системы не показывают пользователю картинки и не заставляют его решать примеры. Если балл «доверия» высокий — вы проходите незаметно. Если низкий — сайт может запросить двухфакторную аутентификацию или просто заблокировать доступ. Это бесшовный подход, который экономит время пользователей.
Почему капча всё еще здесь и в чем ее главная проблема
Несмотря на все недостатки, старые версии капчи все еще широко распространены. Причина — инерция. Они бесплатны, просты в настройке и являются стандартом де-факто на протяжении десятилетий.
Однако у этого стандарта есть серьезные минусы, помимо уязвимости перед AI. Капчи становятся настоящей головной болью для обычных людей. Иногда, чтобы войти на сайт, нужно пройти 2-3 раунда с размытыми картинками, что вызывает раздражение и отвлекает от работы.
Куда серьезнее проблема доступности. Люди с нарушением зрения (или другими ограниченными возможностями) часто не могут пройти визуальные тесты, что делает такие проверки дискриминационными. Заставлять пользователя решать задачи уровня «высшей математики» или «квантовой физики» просто бессмысленно. Интернет должен быть открыт для всех.
Будущее защиты: гонка продолжается
Очевидно, что гонка вооружений между разработчиками систем безопасности и создателями ботов продолжится. Будущее за пассивными методами идентификации, которые не требуют активных действий от человека. В ход пойдут данные о поведении, биометрические сигналы (ритм набора текста, особенности работы с сенсорным экраном) и даже связь с доверенными устройствами.
Однако философия меняется: мы перестаем доказывать, что мы «не роботы», и начинаем доказывать, что мы — конкретные, уникальные личности (или хотя бы живые существа).
Заключение
Классические капчи в виде головоломок действительно устаревают. Они больше не являются надежным барьером для современных нейросетей. Однако это не конец интернет-безопасности, а лишь переход к новому, более интеллектуальному этапу защиты.
Вместо того чтобы усложнять картинки до абсурда, системы учатся анализировать нас незаметно. Возможно, пройдет еще пара лет, и слово «капча» станет таким же архаизмом, как «дисковод» или «модемный писк». Но главная цель остается неизменной: сделать интернет безопасным для людей, не превращая его использование в квест.